
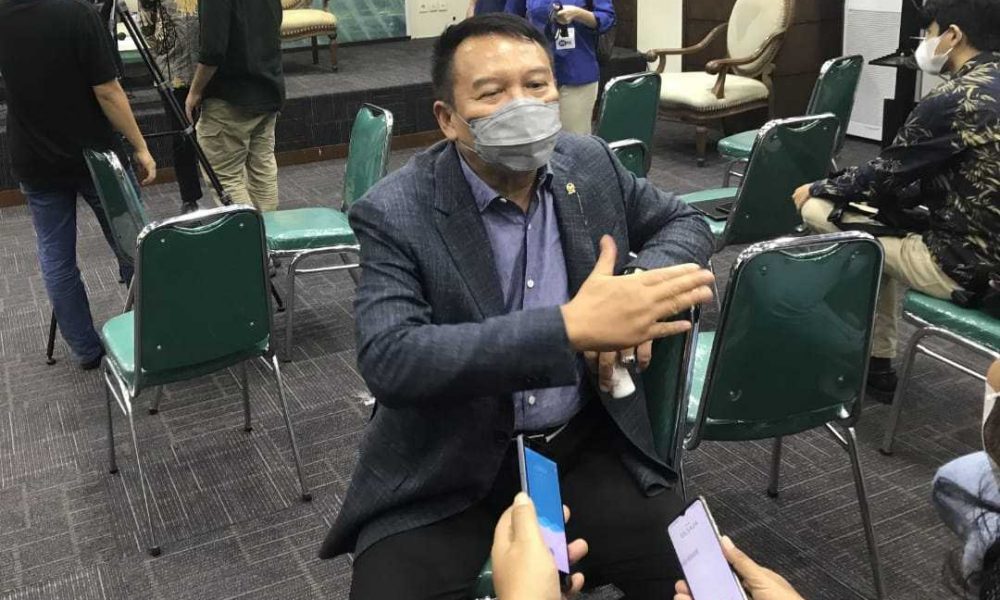
Realitarakyat.com – Anggota Komisi I DPR RI, TB Hasanuddin angkat bicara mengenai bobolnya situs 10 Kementerian termasuk BIN oleh serangan hacker dari asing dari China.
Menurutnya, kasus hacker tersebut harus dilihat siapa yang melakukan peretasan tersebut.
“Kalau berbicara hack itu China, harus dilihat dulu, apakah china sebagai negara atau perorangan,” kata TB Hasanuddin kepada wartawan, Kamis (16/9/2021)
Politikus PDIP ini mencontohkan jika bisa saja anak yang baru SMP tapi memiliki kemampuan teknologi tinggi bisa menghack media sosial atau situs miliknya. Sehingga tidak bisa langsung ditekan jika hal tersebut dilakukan oleh negara
“Jadi kalau soal hack itu kita perlu bisa mendeteksi siapa yang ngehack tapi yang pasti hack itu ada,” ungkap TB Hasanuddin.
TB mengungkapkan, tugas untuk melakukan pengamanan dari hack itu ada dari lembaga pemerintahan dan Badan Siber Sandi Negara (BSSN).
Sebelumnya, Pakar Keamanan Siber Pratama Persadha bersama timnya mengaku telah melakukan profiling terhadap pelaku serangan bernama Mustang Panda. Mustang Panda adalah kelompok hacker yang diduga asal Tiongkok dan menyusup pada sistem jaringan internal 10 kementerian dan lembaga negara Indonesia, salah satunya BIN.
“Mustang Panda adalah kelompok hacker yang sebagian besar anggota dari Tiongkok di mana grup ini membuat private ransomware yang dinamakan Thanos,” jelas Pratama Persadha.
Menurutnya, Ransomware ini dapat mengakses data dan credential login pada PC yang kemudian mengirimkannya ke CNC (command and control). Bahkan hacker bisa mengontrol sistem operasi target.
Sebagai informasi, dugaan ini berdasarkan laporan dari Insikt Group, divisi riset ancaman dari Record Future. Dikutip dari situs The Record, Minggu (12/9), aksi peretasan ini diperkirakan dilakukan oleh Mustang Panda.
Untuk diketahui, Mustang Panda merupakan kelompok peretas asal Tiongkok yang dikenal kerap melakukan aksi mata-mata siber dan memiliki target operasi di wilayah Asia Tenggara. Para peneliti Insikt Group mengatakan mereka menemukan aksi penyusupan ini pertama kali pada April 2021.
Sementara itu, Yeo Siang Tiong, General Manager untuk Asia Tenggara, Kaspersky mengatakan, berdasarkan penargetan organisasi pemerintah di Asia dan Afrika, pihaknya menilai bahwa salah satu motivasi utama Mustang Panda adalah mengumpulkan data intelijen geo-politik dan ekonomi.[prs]